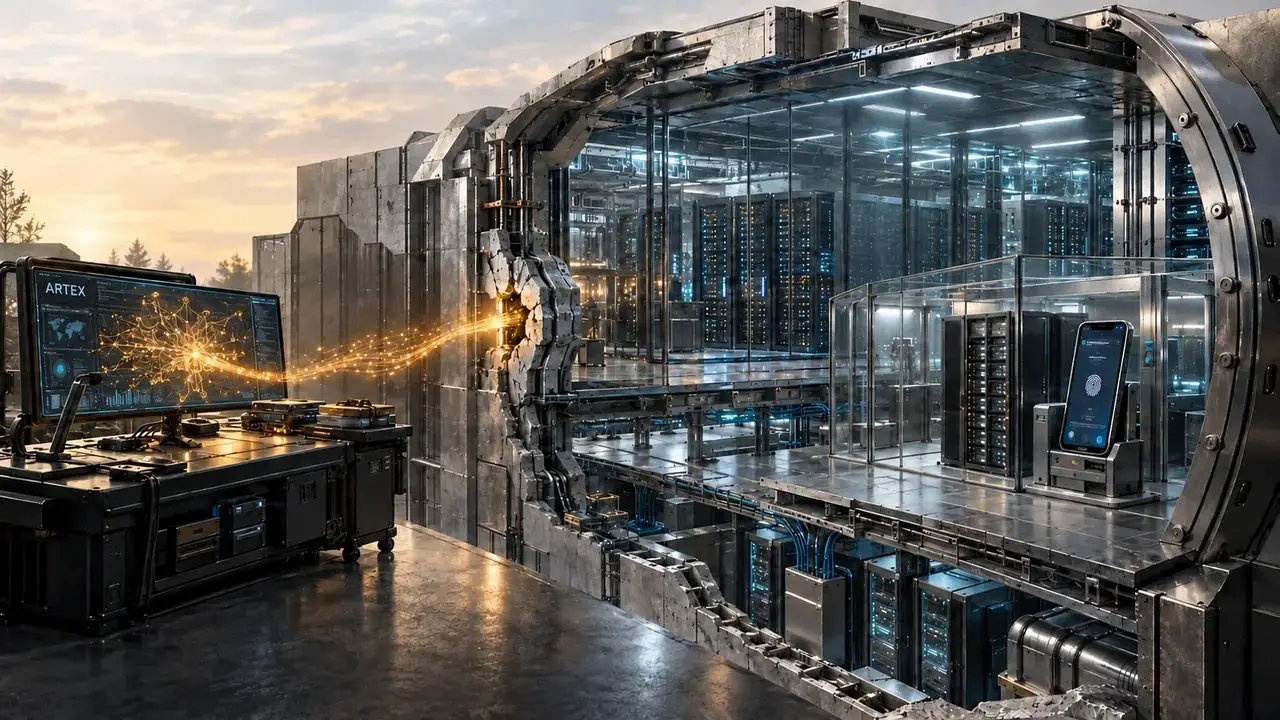

CrowdStrike связала взломы банков Южной Кореи с китайским ИИ-инструментом
Американская компания по кибербезопасности CrowdStrike сообщила, что при атаках на финансовые организации Южной Кореи злоумышленник использовал разработанный в Китае инструмент ARTEX с искусственным интеллектом. Об этом 8 октября передало агентство Yonhap со ссылкой на отчёт компании. Атаки происходили с конца сентября до начала октября.
ARTEX — инструмент с открытым исходным кодом для проверки защищённости систем путём попыток проникновения. По данным CrowdStrike, атакующий использовал его вместе с большими языковыми моделями. Среди взломанных систем были сервис одного банка, через который финансовые посредники запрашивают сведения о кредитах, и мобильная платформа другого банка для работы сотрудников.
Компания предполагает, что злоумышленник говорит по-китайски: на это указывают происхождение ARTEX и обнаруженные запросы к ИИ на китайском языке. Уверенность в этой оценке CrowdStrike назвала умеренной. Личность атакующего пока не установлена.
В ходе анализа файлов специалисты обнаружили, что он спрашивал Claude о площадках для торговли похищенными данными из Южной Кореи и Telegram-группах, где продают такую информацию. Это стало основанием для предположения о финансовом мотиве атак.
CrowdStrike также выявила два сервера, связанных с атаками. Один находился в Гонконге и служил основной инфраструктурой злоумышленника, на другом был размещён ARTEX. По оценке компании, второй сервер, вероятно, использовался для атак на южнокорейские финансовые организации. Полный масштаб взломов и объём похищенных данных пока не подтверждены.
Наши новостные каналы
Подписывайтесь и будьте в курсе свежих новостей и важнейших событиях дня.
Рекомендуем для вас
Завтра начнется голод: в Красноярском крае люди на грани катастрофы
«Сахар, соль, крупы, детское питание уже закончились»...
Денежная бомба уже тикает: РФ накроет крупнейшая волна дефолтов за 17 лет
Российский рынок облигаций столкнулся с крупнейшей волной дефолтов за последние 17 лет. Эксперты объяснили причины и рассказали, что делать держателям бумаг....

Lada «Чёрная дыра» — стопроцентно российская разработка
В Тольятти сконструирован двигатель внутреннего сгорания бюджетных средств...
ISW: «Россия терпит поражение не только на земле, но и в космосе»
Российская космическая группировка, отчасти аналогичная Starlink, успешно развивается, и заклинания Запада ей безразличны...
Плацкарт уже не будет прежним: РЖД готовят революцию для миллионов россиян
РЖД показали революционный плацкартный вагон. Просторнее, удобнее и современнее привычных поездов дальнего следования...
Пьяницы и хулиганы и возьмут на себя все тяготы содержания страны
Ради доходов казны населению предложат вспомнить все свои самые дрянные привычки — главное, чтобы платило исправно...
Власти бьют тревогу из-за избытка дизеля: запрет на экспорт вышел боком
Россия может частично открыть экспорт дизельного топлива в октябре. Власти опасаются перепроизводства и нехватки мощностей для хранения...

Россия получит миллионы гектаров новых сельхозземель. Бесплатно
Россия нагревается примерно в 2,5 раза быстрее планеты в среднем. И для нас это не только история про пожары, засухи и тающую мерзлоту. Есть и обратная...
Секретное оружие нефтяников: КамАЗ вернул в строй легендарную КМУ ИНМАН
Легендарный ИНМАН ИФ 300 вернулся. КамАЗ и российские производители выпустили новую партию спецтехники для нефтегазовой отрасли...
Климатическая бомба: в Европе раскрыли страшную тайну турецких свалок
Турецкие свалки отходов стали угрозой для Европы и мира, считают экологи. Спутники обнаружили возле Стамбула гигантские источники метана...

Дачи, гаражи, пристройки под ударом: россиян ждёт новый налоговый капкан
В России усилят контроль за сведениями о недвижимости. Эксперты объяснили, кому могут пересчитать налог и почему...
Деньги придут не всем: кто получит крупную прибавку к пенсии уже в октябре
С 1 октября часть российских пенсионеров получит прибавку. Кому повысят выплаты, вернут индексации и назначат доплаты за иждивенцев...

Кровь в кабине и резкое пике: пилот раскрыл опасную проблему авиации РФ
После атаки второго пилота на борту Flydubai эксперт заявил о необходимости мировых стандартов медицинского контроля экипажей...
Небесный гигант идёт ва-банк: Ил-96-400М получил преимущество перед Airbus
Российский Ил-96-400М получил преимущества перед Airbus. Почему безопасность и независимость становятся важнее экономии топлива...
Ракеты на паллетах: Ил-76МД-90А может стать самолётом-арсеналом
Военный эксперт предложил превратить военно-транспортный Ил-76МД-90А в самолёт-арсенал по образцу американской программы...

«Маяк» не светит и не греет: в городе атомщиков нет электричества и воды
В домах производителей оружейного плутония догорают последние свечи...