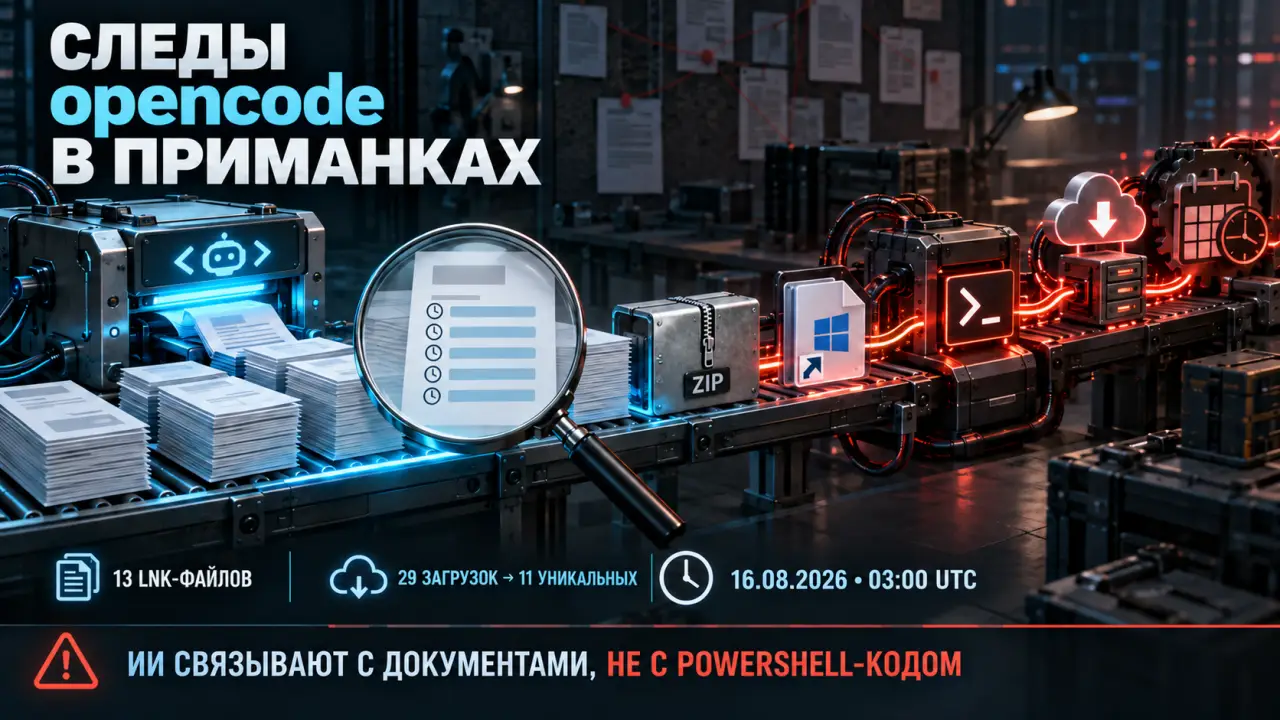

Genians обнаружил следы opencode в приманках кампании Kimsuky
Специалисты Genians Security Center обнаружили признаки применения ИИ-агента opencode при подготовке файлов-приманок для кампании, которую компания связывает с северокорейской группой Kimsuky. Вывод сделан по итогам исследования 13 вредоносных LNK-файлов, собранных с 11 по 19 августа 2026 года.
Файлы распространялись внутри ZIP-архивов и маскировались под документы о страховых взносах, процентных платежах, фондах, банковских операциях, клиентах и платежах Visa. После запуска ярлык обращался к скрытому PowerShell-загрузчику, получал компоненты через GitHub Raw с использованием жёстко заданного персонального токена доступа и создавал скрытые запланированные задачи для закрепления в системе. В одном из вариантов Pastebin служил дополнительным каналом доставки.
На производственный конвейер указали сами документы. В метаданных части PDF значения opencode сохранились в полях Creator и Producer, а поле Author осталось заполнено стандартным значением anonymous. Genians считает такую комбинацию признаком программной генерации файлов с помощью ИИ-агента, а не их ручной подготовки в обычном редакторе.
Дополнительной уликой стали временные отметки: все выявленные документы семейства opencode получили одну и ту же дату создания вплоть до секунды — 16 августа 2026 года, 03:00 UTC. Исследователи расценили это как признак пакетного выпуска. Всего из 29 загруженных приманок уникальными оказались лишь 11, остальные представляли собой дубликаты, повторно размещённые в репозиториях под случайными именами.
Автоматизация работала по двум схемам. В одной документы создавались непосредственно через opencode. В другой сначала готовился HTML-файл, а затем Headless Chrome преобразовывал его в PDF. У некоторых таких документов совпадало более 80% текста: менялись тематические слова, но сохранялись структура предложений и шаблонные формулировки.
Скорость производства сказалась на качестве. В документах семейства opencode до девяти раз оставались незаменённые пометки placeholder, в том числе вместо платёжных дат и финансовых параметров. Атакующие получили возможность быстро тиражировать приманки под разные деловые темы, но выпускали часть материалов без полноценной проверки.
Отчёт связывает opencode именно с созданием документов-приманок. Он не устанавливает, что этот агент писал вредоносный PowerShell-код или последующие компоненты атаки. Основная техническая цепочка осталась традиционной для Operation GitPower: замаскированный LNK-файл, длинная скрытая команда PowerShell, загрузка через публичную инфраструктуру и закрепление с помощью задач, названных в честь легитимного ПО.
Одновременно Genians обнаружил средства противодействия анализу. Отдельные варианты искали процессы VMware и инструменты реверс-инжиниринга, проверяли имя пользователя песочницы и удаляли историю PowerShell. Атрибуцию к Operation GitPower компания основывает на совпадении маскировки ярлыков, структуры команд, пользовательского декодера, схемы работы с GitHub PAT и механизма закрепления.
CISA, ФБР и Cyber National Mission Force ранее характеризовали Kimsuky как северокорейскую APT-группу, которая действует против целей по всему миру ради разведывательного сбора. Новый отчёт Genians показывает изменение не основного способа проникновения, а подготовительного этапа: адаптированная под жертву приманка превращается в тиражируемый продукт. При этом следы выполнения PowerShell, закрепления и сетевой доставки по-прежнему оставляют защитникам точки для обнаружения атаки.
Наши новостные каналы
Подписывайтесь и будьте в курсе свежих новостей и важнейших событиях дня.
Рекомендуем для вас
Вклады больше не будут прежними: россиянам готовят новый налоговый удар
Налог на доходы от банковских вкладов в России может вырасти. Минфин предлагает учитывать проценты вместе с зарплатой и другими доходами...

Газовый тупик Китая: Пекин дал Москве такой шанс, от каких не отказываются
Добыча газа в Китае остановила рост. Почему это открывает новые возможности для России, «Силы Сибири — 2» и поставок СПГ...
Ил-96 против западных гигантов: авиаэксперт выдвинул дерзкий план
Российский Ил-96 может получить альтернативный путь развития: получится ли совместить четыре ПД-14, надёжность и экономичность...
Такого не было с начала 2000-х: алкогольный рынок России трещит по швам
Алкомаркеты в России впервые за годы начали сокращать сети. Почему закрываются магазины, дорожает водка и меняется рынок алкоголя?...

«Наказали» Россию: Немцы устроили в Балтийском море цирк на миллионы евро
Берлин взял в заложники чужой танкер и теперь сжигает по 8 тысяч евро в день из-за собственного идиотизма...
Прощай, шум и выхлопы: в России разработали альтернативу генераторам
В России разработали портативный накопитель энергии, способный заменить топливные генераторы на массовых мероприятиях и удалённых объектах...

Не только скорость и дальность — МС-21 нашёл, как потеснить Boeing и Airbus
МС-21 против Airbus A320neo и Boeing 737 MAX: сравнение ширины фюзеляжа, возможностей компоновки салона и инженерных решений российского самолёта...

Зерновая катастрофа: России впору жечь пшеницу в котельных
Хлеб всему голова, вот только голову мы потеряли...
Сеул рвется в Северный морской путь, но в обход России
Как страны Запада планируют осваивать СМП, соблюдая антироссийские санкции?...
РЖД готовят плацкарт будущего: новые вагоны удивят россиян уже в 2027 году
Шторы на полках, два санитарных блока и больше спальных мест. РЖД представили концепцию нового плацкарта и объяснили, от какой схемы отказались...
Пенсионный сюрприз ноября: три категории россиян получат прибавку
Кому повысят пенсии в ноябре 2026 года, как изменятся выплаты после 80 лет и кому пересчитают профессиональные доплаты...
Российские турбины остались без заказов: производству грозит серьезный спад
Производителям отечественных газовых турбин необходим отраслевой заказ и гарантированный спрос на 10 лет. Правительство, в свою очередь, говорит о параметрах —...
«Обстановка всё хуже»: на Севере нормируют продукты, но хватит не всем
У жителей северных территорий тает надежда на помощь с Большой земли...
«Калининград будет без газа!»: Эстония схватилась за трубу, забыв о нюансах
Даже «прибалтийские сестрицы» посмотрели на соотечественников Каи Калласс с недоумением...
«Выжег из огнемёта»: Бельгия похоронила мечту Европы о российских деньгах
Еврокомиссии окончательно отказали в конфискации российских миллиардов. Премьер Бельгии рассказал, как «выжег огнемётом» влажные мечты...

«Каждый сбой бьёт по срокам»: генерал оценил ситуацию вокруг Ил-96-400М
«Машсервис» подал три иска к ПАО «Ил» на 47 млн рублей. Как судебные споры связаны с разработчиком Ил-96-400М и чем это грозит авиапрому...